
Článek
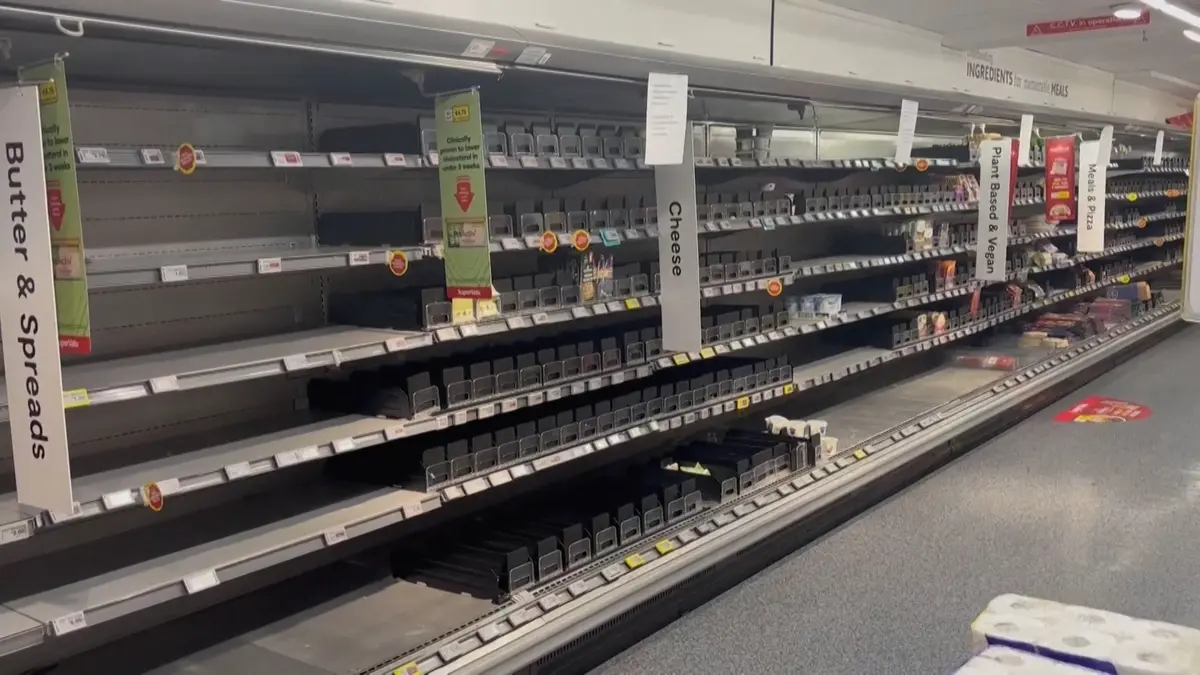
Ještě v říjnu plnily zprávy především francouzské supermarkety, v nichž se po zásahu hackerů místo chladu šířilo teplo. Začátkem listopadu následovaly další případy v Belgii a Švédsku.
Nové varování z USA potvrzuje, že napadání průmyslového chlazení a systémů pro sledování teplot představuje pokračující hrozbu v celosvětovém měřítku.
Na společném dokumentu se vedle FBI a CISA podílejí také americká ministerstva zdravotnictví, zemědělství a dopravy. Stejná technika totiž pomáhá chránit nejen potraviny v obchodech, ale také léky, zdravotnické zásoby nebo zboží během přepravy.

Alarmy zachránily krevní zásoby
Závažnost situace dokládá případ, který v doprovodném videu připomněl Brett Leatherman, šéf kybernetické složky FBI. Útočníci podle něj na začátku listopadu zasáhli chlazení ve třech francouzských pracovištích národní krevní služby.
„Alarmy upozornily správné lidi, personál zareagoval a v tomto případě nebyla znehodnocena žádná krev,“ uvedl Leatherman.
Jak již Novinky informovaly, incident se týkal zařízení francouzské národní transfuzní služby EFS, v nichž se skladovala krevní plazma. Díky rychlému zásahu se zásoby podařilo ochránit.
Případ však ukázal, že následky podobného útoku mohou daleko přesáhnout prázdné regály v obchodě.
Z chlazení udělají ohřev
Útočníci míří na elektronické jednotky, které řídí teplotu a provoz chladicích zařízení. Slabinou mohou být chybějící aktualizace, nezabezpečený přístup z internetu nebo špatné nastavení. Po průniku mohou pachatelé změnit teplotu či vynutit nepřetržité odmrazování a ohřev.
Společné varování popisuje několik možných cest napadení, včetně obejití přihlášení a vložení vlastního kódu. Upozorňuje také na možnost, že obsluha ztratí možnost sledovat aktuální teploty. Vedle zničených zásob tak hrozí poškození zařízení, požár či ohrožení lidí, pokud by spotřebovali nesprávně skladované výrobky.
Leatherman upozornil i na zdánlivou banalitu: některá zařízení stále používají výchozí hesla, která lze najít v příručce výrobce. Vzdálená správa pak může cestu usnadnit nejen servisnímu technikovi, ale také nezvanému návštěvníkovi.
Evropa zažila další vlnu
Že říjnové incidenty nebyly uzavřenou kapitolou, potvrdily již evropské instituce. Agentura EU pro kybernetickou bezpečnost ENISA ve společném stanovisku ze 4. listopadu upozornila na novou vlnu případů z 1. a 2. listopadu. Organizace vyzvala k okamžitému zabezpečení ohrožených systémů.
Novinky na začátku týdne popsaly problémy přibližně čtyř desítek prodejen Delhaize v Belgii i patnácti obchodů Carrefouru. Potíže hlásily rovněž švédské řetězce ICA a Coop. Podle Financial Times dosáhly teploty v některých švédských mrazácích až 55 stupňů Celsia.
Ve Francii už říjnový útok zasáhl stovky supermarketů. Hackeři změnili nastavení chlazení a teploty podle agentury Reuters vystoupaly až na 50 stupňů. Potraviny, které měly zůstat čerstvé nebo zmrazené, končily v odpadu.
Nové americké varování pachatele ani jejich motiv neuvádí. Nepotvrzuje ani to, že za všemi případy stojí stejná skupina.
Odpojte ovládání od veřejného internetu
„Odpojte tyto řídicí jednotky od veřejného internetu,“ vyzval Leatherman provozovatele. Pokud potřebují vzdálený přístup zachovat, mají jej podle něj chránit firewallem.
Společný dokument doporučuje také oddělit provozní techniku od běžné firemní sítě, změnit výchozí hesla a instalovat bezpečnostní aktualizace. Starší zařízení, která už výrobce nepodporuje, mají provozovatelé postupně nahrazovat.
Důležité jsou rovněž bezpečné teplotní limity a upozornění při jejich překročení. Právě případ francouzské krevní služby ukázal, jak zásadní je, aby se varování dostalo včas ke správným lidem.
