Článek
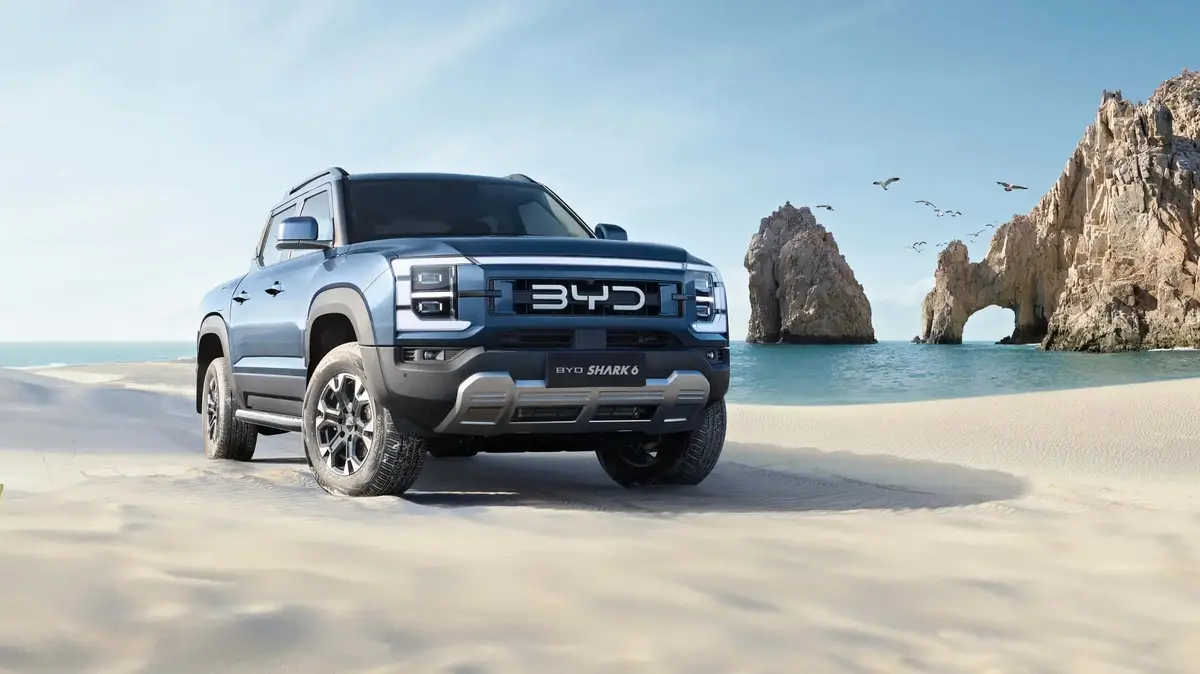
Na reportáži televize ABC pro pořad Four Corners se podílel kybernetický expert Dan Hreszczuk ze společnosti Fortify Labs v Canbeře, který měl zapůjčený vůz BYD Shark 6 na dva týdny. Jeho úkolem bylo zjistit, co všechno by mohl útočník prostřednictvím jeho softwaru ovládat.
Expert během testování objevil digitální přístupový bod, který nebyl chráněn heslem. Přes něj se následně dostal k některým funkcím vozu. Jak uvedla ABC, Hreszczuk dokázal odemykat dveře, pustit hudbu a zobrazovat obrázky na obrazovce infotainmentu.
Zároveň mohl na dálku spustit stěrače na nejvyšší rychlost, ostřikovače čelního skla nebo rozsvěcet a zhasínat světla. V jednu chvíli dokázal světla zcela vypnout. „Bylo to jednodušší, než jsme očekávali,“ uvedl Hreszczuk.


Interiér automobilu BYD Shark 6
Z auta se může stát mikrofon
Test probíhal za jízdy. Řidič jel rychlostí přibližně 30 kilometrů v hodině po poměrně rovné silnici. Hreszczuk ale uvedl, že se nedostal k nejkritičtějším funkcím vozu, jako jsou brzdy nebo kamery.
„Je trochu děsivé, jak otevřený je BYD Shark vůči hackerovi,“ řekl. Podle odborníka přitom nebylo nutné překonávat žádnou sofistikovanou ochranu. „Nemusel jsem zámek vypáčit. BYD nechalo přední dveře otevřené,“ popsal Hreszczuk své zjištění.
Ještě citlivější část testu se týkala mikrofonu. Hreszczuk ukázal, že při získání přístupu k systému vozu jej lze aktivovat a poslouchat dění uvnitř automobilu. V reportáži následně předvedl scénář, který ukázal, jak může podobný přístup zasáhnout i do soukromí posádky.
Reportér ABC během jízdy hovořil se Siri o dočasném hesle. Zmínil přitom své iniciály, číslo domu a datum narození. Hreszczuk rozhovor zaznamenal a následně upravil hlasový příkaz „Hey Siri“ tak, aby jej přehrál prostřednictvím reproduktorů vozu.
Siri poté poskytla informace o reportérově domácí adrese, datu narození a věku. Nakonec se odborník dostal také k heslu k internetovému bankovnictví.
Ukázka podle ABC ilustrovala, že napadený automobil nemusí být pouze prostředkem k ovládání samotného vozu. Může také posloužit jako další cesta k informacím, které lidé během jízdy sdílejí.
Reportáž televize ABC pro pořad Four Corners o hacknutém automobilu BYD (anglicky)
Problém nejsou jen samotné funkce
Případ BYD zároveň otevírá širší otázku ochrany dat. Moderní automobily shromažďují velké množství informací a jejich připojení k internetu z nich dělá zařízení, která mohou být potenciálně zajímavým cílem pro kybernetické útoky.
V době testu přitom v Austrálii neexistovaly minimální požadavky na kybernetickou bezpečnost automobilů. Výrobci tak nebyli nuceni dodržovat konkrétní standardy týkající se například aktualizací softwaru nebo systému řízení kybernetických rizik. Australská vláda v té době konzultovala s automobilovým průmyslem nová pravidla, jejichž zavedení mělo trvat ještě několik let.
Bývalý australský vládní zmocněnec pro kybernetickou bezpečnost Alastair MacGibbon v reportáži upozornil také na potřebu lepší ochrany dat a jasnějších pravidel pro jejich případný přenos do zahraničí.
V Evropské unii je situace jiná. Nová auta musí splňovat požadavky na kybernetickou bezpečnost, které vycházejí mimo jiné z předpisu OSN R155. Automobilky musí při schvalování prokázat, že mají systém řízení kybernetických rizik, a musí řešit bezpečnost vozu během jeho vývoje, výroby i provozu. Pravidla se vztahují na všechny nové vozy prodávané v EU od července 2024.
Automobilka zahájila vyšetřování
Automobilka BYD se proti závěrům reportáže ohradila. Podle serveru CarsGuide uvedla, že „záběry přesvědčivě neprokazují existenci zranitelnosti, která by umožňovala vzdálený útok bez fyzického přístupu k automobilu“.
Situace je podle zástupců automobilky odlišná v okamžiku, kdy má někdo k vozu neomezený fyzický přístup. V takovém případě podle automobilky význam hesel klesá. BYD přesto tvrzení z reportáže prověřuje a po dokončení vlastního vyšetřování chce reagovat podrobněji.
Automobilka zároveň uvedla, že provádí simulované kybernetické útoky a testování bezpečnosti svých systémů. Současné infotainmenty podle ní uživatelům neumožňují instalovat aplikace třetích stran, což má omezovat možnost instalace neautorizovaného softwaru a zneužití případných zranitelností.

BYD Shark 6