Článek
(Od našeho zpravodaje)
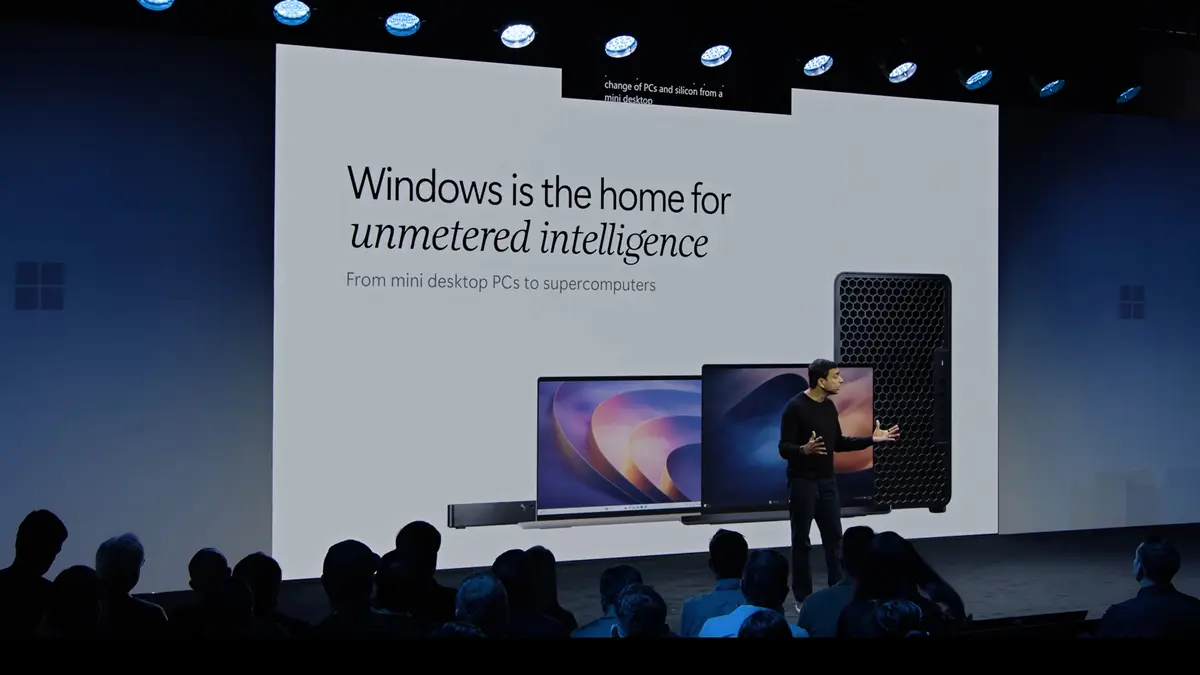
Na speciální akci v americkém San Francisku Microsoft ukázal, jak chce proměnit osobní počítače v éře umělé inteligence. Zatímco dnes lidé zpravidla používají AI jako chytrého rádce, kterému pokládají otázky, v budoucnu mají stále větší část práce přebírat takzvaní AI agenti.
Ti už nebudou pouze odpovídat, ale také samostatně otevírat dokumenty, pracovat s aplikacemi nebo psát programový kód. A na rozdíl od člověka nepotřebují přestávku na oběd ani osm hodin spánku. Mohou pracovat nepřetržitě, klidně i ve chvíli, kdy majitel počítač vůbec nepoužívá.
Jenže právě tady nastává problém. Pokud umělé inteligenci svěříte přístup ke svým souborům a možnost samostatně provádět nejrůznější operace, potřebujete mít jistotu, že se nepustí někam, kam nemá.

Záznam tiskové konference společnosti Microsoft (7. říjen 2026)Video: Windows
Vlastní prostor pro umělou inteligenci
Microsoft proto představil technologii Microsoft Execution Containers (MXC), která má pro AI agenty vytvořit bezpečné a kontrolované prostředí. Novinku rovnou americký softwarový gigant zpřístupnil ve Windows 11.
Princip je poměrně jednoduchý. Představte si, že digitálnímu pomocníkovi vyhradíte vlastní pracovní místnost. Může v ní plnit zadané úkoly, ale nemůže se jen tak vydat do ostatních částí domu.
Podobně funguje i MXC. Umožňuje přesně určit, ke kterým souborům a sítím mají jednotliví AI agenti přístup. Tato omezení přitom systém vynucuje přímo během jejich činnosti.
„Tyto základní technologie zabudováváme přímo do Windows, aby bylo možné AI agenty zabezpečit, sledovat a spravovat,“ vysvětlil Pavan Davuluri, výkonný viceprezident Microsoftu pro Windows a zařízení.
Potřebovali jsme z desktopového prostředí vytvořit nejbezpečnější místo pro spouštění AI agentů.
Tradiční bezpečnostní nástroje totiž nebyly na podobné scénáře navrženy. Požadavky AI agentů se mohou měnit prakticky s každým novým příkazem nebo použitím dalšího nástroje.
Další důležitou součástí nové ochrany je identifikace jednotlivých agentů. Pokud na jednom počítači pracuje člověk a současně několik digitálních pomocníků, musí být možné rozlišit, kdo provedl konkrétní operaci.
Windows proto umožňují sledovat činnost jednotlivých agentů odděleně od aktivit samotného uživatele. „Potřebovali jsme z desktopového prostředí vytvořit nejbezpečnější místo pro spouštění AI agentů,“ prohlásil generální ředitel Microsoftu Satya Nadella během diskuse s šéfem Nvidie Jensenem Huangem.
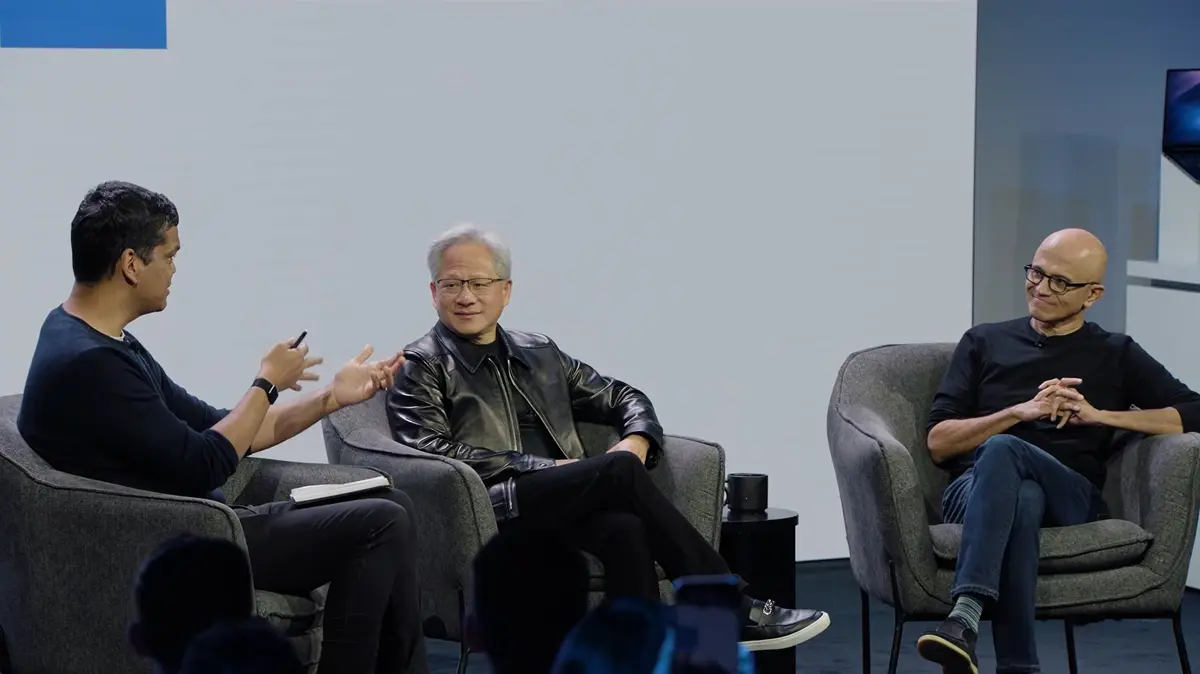
Na akci v San Francisku se na pódiu sešly hned tři velké celebrity technologického světa. Zleva: někdejší poradce Bílého domu pro otázky ohledně AI Sriram Krishnan, šéf Nvidie Jensen Huang a ředitel Microsoftu Satya Nadella
Je to nenápadná revoluce
Právě Huang považuje novou bezpečnostní infrastrukturu za jeden ze základních kamenů budoucnosti osobních počítačů. I když to na první pohled nemusí tak vypadat, jde o „nenápadnou revoluci“.
„To, co právě Satya řekl, se stane základem příští generace informačních technologií, jak je známe,“ uvedl Huang na akci v San Francisku, kde byl i reportér Novinek.
Význam novinky dokonce přirovnal k technologiím, které před desítkami let zásadně proměnily svět počítačů. „Stejně jako Windows a DirectX způsobily revoluci ve vývoji aplikací, MXC způsobí revoluci ve způsobu, jakým se AI agenti vytvářejí a nasazují,“ zdůraznil šéf Nvidie.